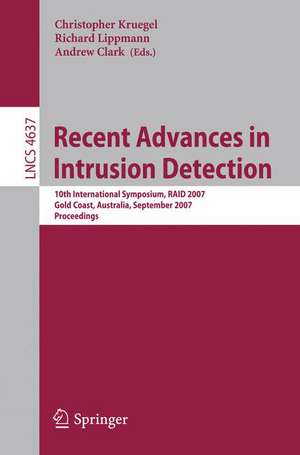
Recent Advances in Intrusion Detection
Editat de Christopher Kruegel, Richard Lippmann, Andrew Clarken Limba Engleză Paperback – 14 aug 2007
Preț: 337.80 lei
Preț vechi: 422.24 lei
-20%
Puncte Express: 507
Carte tipărită la comandă
Livrare economică 07-21 decembrie
Livrare prin curier în România Termenul estimat este afișat lângă disponibilitate.
Transport gratuit de la 400.00 lei Plată online sau ramburs, în funcție de opțiunile comenzii.
Retur gratuit în 14 zile Comandă securizată și suport în română.
Specificații
ISBN-13: 9783540743194
ISBN-10: 3540743197
Pagini: 352
Ilustrații: XII, 340 p.
Dimensiuni: 155 x 235 x 20 mm
Greutate: 0.53 kg
Ediția:2007
Editura: Springer
Locul publicării:Berlin, Heidelberg, Germany
ISBN-10: 3540743197
Pagini: 352
Ilustrații: XII, 340 p.
Dimensiuni: 155 x 235 x 20 mm
Greutate: 0.53 kg
Ediția:2007
Editura: Springer
Locul publicării:Berlin, Heidelberg, Germany
V-ar putea interesa
-
 Enhancing Computer Security with Smart TechnologyV. Rao Vemuri-20%Preț: 496.30 lei620.38 lei
-
 -20%Preț: 223.35 lei279.20 lei
-
 -20%Preț: 255.67 lei319.58 lei
-
 -22%Preț: 464.76 lei594.29 lei
-
 Preț: 123.51 lei
-
 -34%Preț: 328.63 lei496.70 lei
-
 The Practice of Network Security MonitoringRichard Bejtlich-35%Preț: 286.71 lei442.22 lei
-
 -20%Preț: 313.75 lei392.20 lei
-
 Metasploit, 2nd EditionDavid Kennedy-20%Preț: 295.37 lei369.22 lei
-
 -36%Preț: 351.81 lei545.83 lei
-
 -36%Preț: 253.24 lei392.66 lei
-
 -36%Preț: 296.70 lei462.91 lei
-
 -36%Preț: 283.89 lei440.71 lei
-
 Practical Purple Teaming: The Art of Collaborative DefenseAlfie Champion-36%Preț: 282.97 lei440.04 lei
-
 -20%Preț: 317.85 lei397.31 lei
-
 -20%Preț: 332.92 lei416.15 lei
-
 -20%Preț: 317.85 lei397.31 lei
-
 Mastering HoneypotsMukesh Choudhary-20%Preț: 201.14 lei251.43 lei
-
 Advanced Malware Analysis and IntelligenceMahadev Thukaram-20%Preț: 236.39 lei295.48 lei
Public țintă
ResearchCuprins
Host-Based Intrusion Detection.- Exploiting Execution Context for the Detection of Anomalous System Calls.- Understanding Precision in Host Based Intrusion Detection.- Anomaly-Based Intrusion Detection.- Comparing Anomaly Detection Techniques for HTTP.- Swaddler: An Approach for the Anomaly-Based Detection of State Violations in Web Applications.- Network-Based Intrusion Detection and Response.- Emulation-Based Detection of Non-self-contained Polymorphic Shellcode.- The NIDS Cluster: Scalable, Stateful Network Intrusion Detection on Commodity Hardware.- Cost-Sensitive Intrusion Responses for Mobile Ad Hoc Networks.- Insider Detection and Alert Correlation.- elicit: A System for Detecting Insiders Who Violate Need-to-Know.- On the Use of Different Statistical Tests for Alert Correlation – Short Paper.- Malicious Code Analysis.- Automated Classification and Analysis of Internet Malware.- “Out-of-the-Box” Monitoring of VM-Based High-Interaction Honeypots.- A Forced Sampled Execution Approach to Kernel Rootkit Identification.- Evasion.- Advanced Allergy Attacks: Does a Corpus Really Help?.- Alert Verification Evasion Through Server Response Forging.- Malicious Code Defense.- Hit-List Worm Detection and Bot Identification in Large Networks Using Protocol Graphs.- SpyShield: Preserving Privacy from Spy Add-Ons.- Vortex: Enabling Cooperative Selective Wormholing for Network Security Systems.